- SERVICE
セキュアな Web サイト制作サービス
- WORKS
- ABOUT US
- NEWS & COLUMN
- IR
- RECRUIT
皆さんこんにちは。
taneCREATIVEの「ちほうタイガー」です。
この記事は、WordPress Popular Postsのバージョンと脆弱性への対応状況についてまとめたもので、2026年3月18日に改訂しています。
WordPress Popular Postsは、WordPressサイト内で人気のある投稿を表示できるプラグインであり、Hector Cabrera氏によって開発・サポートされています。
WordPressのPlugin Directoryの統計情報によると、アクティブインストールは10万以上、総ダウンロード数860万回以上を計測しており、人気のあるプラグインの一つと言ってよいでしょう。
一方で、人気のあるプラグインであるため、攻撃対象になりやすい側面もあります。
そこで、この記事では、企業のWeb担当の皆様に向けて、WordPress Popular Postsの概要並びに、脆弱性及びその対応状況をご紹介することで、WordPress Popular Postsを安心して使用していただけるようにしたいと思います。
少しでも皆様のお役に立てる記事にできればと思います。
どうぞよろしくお願い致します。
前述の通り、WordPress Popular Postsは、Hector Cabrera氏によって開発・サポートが継続されている、オープンソースのWordPress向けプラグインです。
このプラグインを使用すると、WordPressサイトに記事の人気ランキングを設置することができます。
ユーザーに、人気の記事を分かりやすく見せることができ、ページの滞在時間やユーザーエンゲージメントの向上に役立ちます。
実際のところ、当社のようなWeb制作会社の場合、WordPress Popular Postsを利用することはあまりありません。
WordPress Popular Postsはシンプルで便利ですが、人気記事を追跡するためにアクセス数を頻繁に記録するため、サーバーの負荷が増えることがあります。
また、セキュリティ保守の観点からは、できるだけプラグインの数を増やしたくないという理由や、プラグインを増やせばプラグイン同士の干渉による不具合が発生する確率が高まるといった理由もあります。
特に、WordPress Popular Postsのようなリアルタイムでのアクセス数記録が求められるプラグインでは、キャッシュとの互換性で問題が起きる場合があります。
しかしながら、当社がこれまでに保守を引き受けたWordPressサイトには、WordPress Popular Postsが使用されていたことはあります。
日本国内では多く使用されているプラグインの一つという印象です。
| 複数の人気投稿の表示 | ユーザーの閲覧数に基づいて自動的に人気の投稿をリストアップし、ウィジェットやショートコードを使って簡単にページ上に表示することができます。サイト上に複数の人気ランキングを掲載できます。 |
| 時間範囲設定 | 表示する期間(例:「過去24時間」「過去1週間」「過去30日間」「全期間」)やカテゴリーごとの表示など、さまざまな時間範囲で人気記事の表示をカスタマイズできます。 |
| スタイルの調整 | 表示スタイルをカスタマイズすることで、ある程度Webサイトのデザインに合わせた人気記事リストを作成できます。 |
前述のように、有名なプラグイン(ダウンロード数が多いプラグイン)は、攻撃のターゲットとして狙われやすいという側面があります。
当社では、WordPress自体は非常に堅牢なCMSであり、バージョンアップをしっかりと行えば大きな侵入のリスクは少ないと考えています。
実際に、WordPress本体(コア)の脆弱性の数はプラグインやテーマに比べて少なく、特に最近では緊急レベルの脆弱性報告は減少しています。
※詳細は、当社が公表しているWordPressの脆弱性情報一覧を参照してください。
一方で、膨大な数のプラグインやアドオンが存在し、それらの脆弱性を狙った攻撃が増加しています。
※Patchstackの「State of WordPress Security 2026」によれば、2025年に報告されたWordPress関連の脆弱性全11,334件のうち、91%がプラグイン、9%がテーマに起因し、WordPressコア由来は少数(6件)にとどまっています。
WordPressはコア(本体)のバージョンアップをすることが大事という点は変わりませんが、コア(本体)だけバージョンアップしてればよいわけではない点に注意が必要です。
特に、WordPress Popular Postsのようなダウンロード数の多いプラグインは、多くのユーザーに利用されているため狙われやすい傾向にあります。
そのため、当社では、脆弱性に対する対応が遅い、もしくは対応しないプラグインは、クライアントに推奨していません。
WordPress Popular Postsについては、最新バージョンリリース以降脆弱性は見つかっていないこと、過去脆弱性が見つかった際には迅速に対応されていることから、2026年3月18日現在、最新バージョンを使用していればセキュリティ面でのリスクは少ないと考えております。
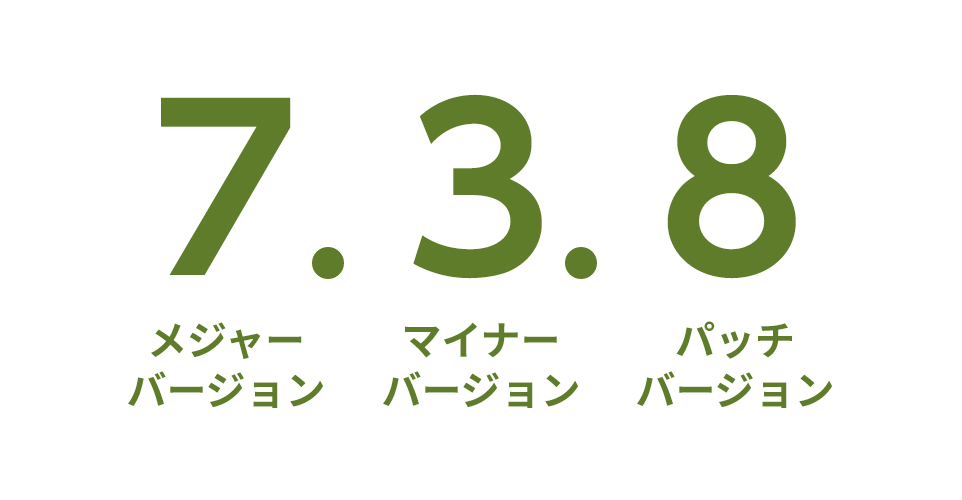
公式サイトに直接的な記載は見つけることができませんでしたが、WordPress Popular Postsでは、一般的なセマンティックバージョニングに近いバージョニングを採用しており、左からメジャーバージョン、マイナーバージョン、パッチバージョンの3つの数字で構成されています。
2026年3月18日現在、WordPress Popular Postsの最新バージョンは7.3.8であり、WordPress6.9.4までテストされています。
通常のオープンソースソフトウェアでは、公式のサポート(新機能の追加、不具合の改修、セキュリティパッチの提供)対象は最新パッチバージョンのみであることから、最新パッチバージョンへのアップデートを推奨いたします。
バージョン7.1.0以下を使用されている場合には既知の脆弱性が存在する可能性がありますので、最新のパッチバージョンへのアップデートを実施してください。
2026年3月18日現在での、WordPress Popular Postsのバージョン情報は次の通りです。
| バージョン | リリース日 | サポート期限 | 修正された脆弱性 |
| 7.3.8 | 2026年2月17日 | サポート中 | - |
| 7.3.7 | 2026年2月15日 | 2026年2月17日 | - |
| 7.3.6 | 2025年10月23日 | 2026年2月15日 | - |
| 7.3.5 | 2025年10月13日 | 2025年10月23日 | - |
| 7.3.4 | 2025年10月12日 | 2025年10月13日 | - |
| 7.3.3 | 2025年6月16日 | 2025年10月12日 | - |
| 7.3.2 | 2025年6月12日 | 2025年6月16日 | - |
| 7.3.1 | 2025年4月6日 | 2025年6月12日 | - |
| 7.3.0 | 2025年3月30日 | 2025年4月6日 | - |
| 7.2.0 | 2024年12月9日 | 2025年3月30日 | CVE-2024-11733 |
| 7.1.0 | 2024年9月29日 | 2024年12月9日 | - |
| 6.3.3 | 2023 年10月4日 | 2023 年11月9日 | CVE-2023-45607 |
| 6.1.0 | 2022年11月12日 | 2022 年11月27日 | CVE-2022-43468 |
| 6.0.0 | 2022年6月26日 | 2022 年7月8日 | Wordfence |
| 5.3.4 | 2021年7月3日 | 2021年7月4日 | CVE-2021-36872 |
| 5.3.3 | 2021年6月4日 | 2021年7月3日 | CVE-2021-20746 CVE-2021-42362 |
※上記の内容は、WordPress公式サイト開発ログの情報を正として、バージョン7.1.0までを掲載しています。また、7.1.0未満のバージョンについては、下記脆弱性が修正されたバージョンを追記しています。
※バージョン7.1.0以下には既知の脆弱性が存在するため、グレーにしています。
WordPress Popular Postsの最新バージョンは7.3.8であり、当社が把握している全ての脆弱性に修正対応済みとなっています。
バージョン7.1.0以下には既知の脆弱性が存在する可能性がありますので、最新のパッチバージョンへのアップデートを実施してください。
特に、2025年1月3日にNVDに掲載されたCVE-2024-11733(CVSS 3.1で深刻度7.3)は重要レベルの脆弱性とスコアリングされていることから、最新バージョンへのアップデートを推奨いたします。
なお、WordPress Popular Posts自体に関する脆弱性情報で、当社が把握しているものは次の通りです。
| 脆弱性情報 | 深刻度 | 影響を受けるバージョン | 修正されたバージョン |
|
CVE-2024-11733 CVE-2024-11733 Detail |
CVSS v3 7.3 (重要) |
・WordPress Popular Posts 7.1.0までのバージョン | ・WordPress Popular Posts 7.2.0 |
|
CVE-2023-45607 JVNDB-2023-015098 |
CVSS v3 5.4 (警告) |
・WordPress Popular Posts 6.3.2までのバージョン | ・WordPress Popular Posts 6.3.3 |
|
CVE-2022-43468 JVNDB-2022-000091 |
CVSS v3 7.5 (重要) |
・WordPress Popular Posts 6.0.5までのバージョン | ・WordPress Popular Posts 6.1.0 |
|
Wordfence WPScan |
CVSS v3 6.1 (警告) |
・WordPress Popular Posts 5.5.1までのバージョン | ・WordPress Popular Posts 6.0.0 |
|
CVE-2021-42362 JVNDB-2021-015182 |
CVSS v3 8.8 (重要) |
・WordPress Popular Posts 5.3.2までのバージョン | ・WordPress Popular Posts 5.3.3 |
|
CVE-2021-36872 JVNDB-2021-012404 |
CVSS v3 5.4 (警告) |
・WordPress Popular Posts 5.3.3までのバージョン | ・WordPress Popular Posts 5.3.4 |
|
CVE-2021-20746 JVNDB-2021-000056 |
CVSS v3 5.4 (警告) |
・WordPress Popular Posts 5.3.2までのバージョン | ・WordPress Popular Posts 5.3.3 |
※脆弱性情報については、情報セキュリティにおける脆弱性情報に付けられている番号であるCommon Vulnerabilities and Exposures(本記事では「CVE」とします)の順序に従って掲載しています。CVEの番号が採番されていない脆弱性情報については、Wordfence、WPScanなどの情報へのリンクを掲載しています。
※深刻度については、共通脆弱性評価システムCVSS v3に基づいています。本記事では、CVSS v3にて緊急(9.0~10.0)、重要(7.0~8.9)、警告(4.0~6.9)に区分されるもののみを掲載しており、その他の情報については、JVN iPediaなどでご確認ください。CVSS v3の適用前の脆弱性情報についてはCVSS v2に基づいて記載しています。
※深刻度の数値はJapan Vulnerability Notes(本記事では「JVN」とします)及び、JVNが評価を合わせている米国国立標準技術研究所(NIST)が運営する脆弱性データベースであるNational Vulnerability Database(以下「NVD」)や独立行政法人情報処理推進機構(以下「IPA」)に準拠していますが、NVD、IPAにてスコアリングされていない場合には、Wordfenceのスコアに準拠しています。なお、CVE-2022-43468については、IPAとNVDのスコアが異なっていたため、NVDに合わせてあります。
※本記事における脆弱性情報は、WordPress Popular Posts無料版に関するもので、WordPress Popular Posts有料版に関するものは掲載しておりません。
※本記事における脆弱性情報は、当社が把握しているものだけであり、全ての脆弱性情報を網羅できているかはわかりません。
※本記事における脆弱性情報をご利用になる場合には、必ずCVE、JVN、NVD、Wordfenceなどの情報を確認されたうえで、自己責任でご利用ください。
前述のように、WordPress Popular Postsは世界的に人気のあるプラグインであり、日本国内でも人気のあるプラグインです。
しかしながら、WordPress Popular Posts自体のバージョンアップをしようと思っても、WordPressやPHPのバージョンアップが必要であったり、設定が複雑であるなどの問題に直面することもあるかと思います。
taneCREATIVE株式会社は、「リモートによるWebアプリケーションのセキュリティ対策をパッケージ化、首都圏大手企業に提供」している点が評価され、2021年にJ-Startup NIIGATAに選定されているWeb制作会社で、WordPress Popular PostsとWordPressはもちろんのこと、PHP、MySQL、MariaDBについても知見を有しています。
※「J-Startup NIIGATA」とは、経済産業省が2018年に開始したJ-Startupプログラムの地域版として、新潟発のロールモデルとなるスタートアップ企業群を明らかにし、官民連携により集中的に支援する仕組みを構築することで、新潟県におけるスタートアップ・エコシステムを強化する取組です。
taneCREATIVEに所属する謎のトラ。
2026年3月18日改訂
2025年6月26日改訂
2025年1月10日改訂
2024年11月6日執筆