- SERVICE
セキュアな Web サイト制作サービス
- WORKS
- ABOUT US
- NEWS & COLUMN
- IR
- RECRUIT
皆さんこんにちは。
taneCREATIVEの「ちほうタイガー」です。
本記事はCompliance by Hu-manity.coのバージョンと脆弱性への対応状況について、2026年6月11日に執筆したものです。
Compliance by Hu-manity.co(旧称「Cookie Notice」」は、WordPress向けCookie同意管理プラグインであり、Hu-manity Rights,Inc.によって開発・サポートされています。
WordPressのPlugin Directoryの統計情報によると、アクティブインストールは90万以上、総ダウンロード数3930万回以上を計測しており、世界でも人気のあるプラグインの一つと言ってよいでしょう。
一方で、人気が高いほど攻撃対象になるリスクもあるため、脆弱性への適切な対応が重要になります。
この記事では、企業のWeb担当の皆様に向けて、Compliance by Hu-manity.coの概要並びに、脆弱性及びその対応状況をご紹介することで、Compliance by Hu-manity.co自体については安心して使用していただけるようにしたいと思います。
少しでも皆様のお役に立てる記事にできればと思います。
どうぞよろしくお願い致します。
前述の通り、Compliance by Hu-manity.coは、WordPress向けのCookie同意管理プラグインであり、GDPR、CCPAなどのデータプライバシー法におけるCookie同意要件への対応を支援するため、カスタマイズ可能な同意バナーを表示できます。
また、Cookie Complianceと連携することで、同意記録の保存や自動スクリプトブロッキング、同意目的カテゴリなど、より高度な技術的コンプライアンス機能も利用できます。
プラグイン単体でもCookie通知バナー機能を利用でき、通知文の編集、クリック・スクロール・閉じる操作による同意、Cookie有効期限の設定、プライバシーポリシーページへのリンク、WPML・Polylang対応などを備えています。導入しやすく、拡張性もあることから世界的にも人気のあるプラグインとなっています。
一方で、利用者の多いプラグインは、攻撃のターゲットにされる可能性があるため、当社では、脆弱性に対する対応が遅い、もしくは対応しないプラグインは、クライアントにお勧めしていません。
Compliance by Hu-manity.coについては、定期的にバージョンアップされており、かつ2026年6月11日現在においては、重大な脆弱性が未修正のまま放置されている状況ではないことから、最新バージョンを使用している限りにおいては、セキュリティ面でのリスクは少ないと判断しています。
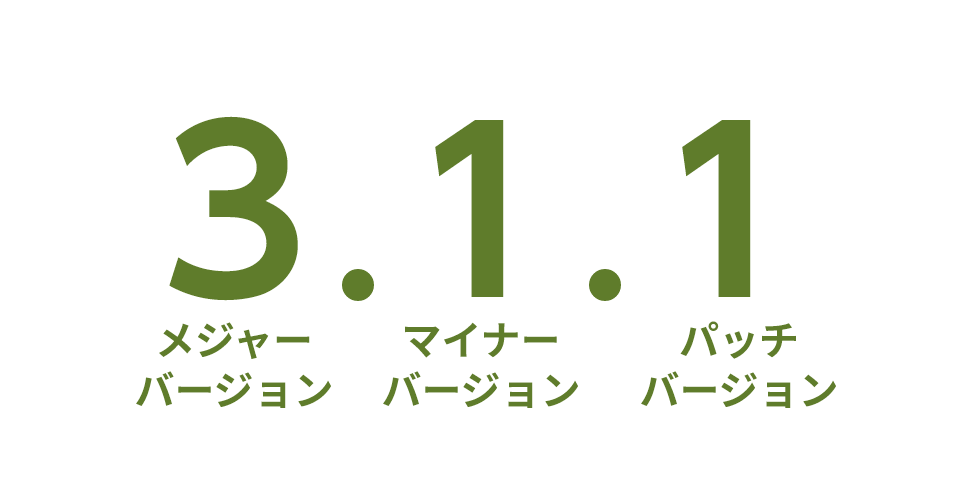
Compliance by Hu-manity.coでは、一般的なセマンティックバージョニングに近いバージョニングが採用されているようです。
3つの数字の左から「メジャーバージョン.マイナーバージョン.パッチバージョン」となります(稀に4桁目が存在しますが、非常に軽微な修正対応をした独自のバージョンであると考えられます)。
2026年6月11日現在、Compliance by Hu-manity.coの最新バージョンは3.1.1であり、WordPress 6.9.4までテストされています。
通常のオープンソースソフトウェアでは、公式のサポート(新機能の追加、不具合の改修、セキュリティパッチの提供)は最新パッチバージョンのみを対象としており、Compliance by Hu-manity.coでも同様の対応が行われていると考えられます。
パフォーマンス向上およびセキュリティ対策の観点から、常に最新のマイナーバージョンへのアップデートを推奨いたします。
2026年6月11日現在での、Compliance by Hu-manity.coのバージョン情報は次の通りです。
| バージョン | リリース日 | サポート期限 | 修正された脆弱性 |
| 3.1.1 | 2026年6月3日 | サポート中 | - |
| 3.1.0 | 2026年5月26日 | 2026年6月3日 | - |
| 3.0.6 | 2026年5月20日 | 2026年5月26日 | - |
| 3.0.5 | 2026年5月12日 | 2026年5月20日 | - |
| 3.0.4 | 2026年5月9日 | 2026年5月12日 | - |
| 3.0.3 | 2026年5月7日 | 2026年5月9日 | - |
| 3.0.2 | 2026年4月17日 | 2026年5月7日 | - |
| 3.0.1 | 2026年4月16日 | 2026年4月17日 | - |
| 3.0.0 | 2026年4月16日 | 2026年4月16日 | - |
| 2.5.16 | 2026年3月29日 | 2026年4月16日 | - |
| 2.5.15 | 2026年3月27日 | 2026年3月29日 | - |
| 2.5.14 | 2026年3月4日 | 2026年3月27日 | - |
| 2.5.13 | 2026年3月3日 | 2026年3月4日 | - |
| 2.5.12 | 2026年2月10日 | 2026年3月3日 | - |
| 2.5.11 | 2025年12月10日 | 2026年2月10日 | - |
| 2.5.10 | 2025年11月27日 | 2025年12月10日 | - |
| 2.5.9 | 2025年11月18日 | 2025年11月27日 |
CVE-2025-67554 CVE-2025-11186 |
| 2.5.8 | 2025年10月28日 | 2025年11月18日 | - |
| 2.4.18 | 2024年8月12日 | 2024年11月21日 | CVE-2022-3399 |
| 2.4.7 | 2023年3月1日 | 2023年3月28日 |
CVE-2023-24400 CVE-2023-0823 |
| 2.1.2 | 2021年8月19日 | 2021年8月20日 | CVE-2021-24569 |
※上記の内容は、WordPress公式開発ログの情報を正として、バージョン2.5.8までを掲載しています。また、2.5.8以前のバージョンについては、下記脆弱性が修正されたバージョンを追記しています。
※バージョン2.5.8以下には既知の脆弱性が存在するため、グレーにしています。
Compliance by Hu-manity.coの最新バージョンは3.1.1であり、当社が把握している全ての脆弱性に修正対応済みとなっています。
また、Compliance by Hu-manity.co 2.5.8以下のバージョンをご使用の場合には、既知の脆弱性が存在する可能性がありますので、最新バージョンへとアップデートをしてください。
なお、Compliance by Hu-manity.co自体に関する脆弱性情報で、当社が把握しているものは次の通りです。
| 脆弱性情報 | 深刻度 | 影響を受けるバージョン | 修正されたバージョン |
|
CVE-2025-67554 CVE-2025-67554 Detail |
CVSS v3 5.9 (警告) |
・Compliance by Hu-manity.co 2.5.8までのバージョン | ・Compliance by Hu-manity.co 2.5.9 |
|
CVE-2025-11186 CVE-2025-11186 Detail |
CVSS v3 6.4 (警告) |
・Compliance by Hu-manity.co 2.5.8までのバージョン | ・Compliance by Hu-manity.co 2.5.9 |
|
CVE-2023-24400 JVNDB-2023-009672 |
CVSS v3 5.4 (警告) |
・Compliance by Hu-manity.co 2.4.6までのバージョン | ・Compliance by Hu-manity.co 2.4.7 |
|
CVE-2023-0823 JVNDB-2023-026603 |
CVSS v3 5.4 (警告) |
・Compliance by Hu-manity.co 2.4.6までのバージョン | ・Compliance by Hu-manity.co 2.4.7 |
|
CVE-2022-3399 CVE-2022-3399 Detail |
CVSS v3 4.4 (警告) |
・Compliance by Hu-manity.co 2.4.17.1までのバージョン | ・Compliance by Hu-manity.co 2.4.18 |
|
CVE-2021-24569 JVNDB-2021-012674 |
CVSS v3 4.8 (警告) |
・Compliance by Hu-manity.co 2.1.1までのバージョン | ・Compliance by Hu-manity.co 2.1.2 |
※脆弱性情報については、情報セキュリティにおける脆弱性情報に付けられている番号であるCommon Vulnerabilities and Exposures(本記事では「CVE」とします)の順序に従って掲載しています。
※深刻度については、共通脆弱性評価システムCVSS v4ないしCVSS v3に基づいています。本記事では、CVSS v4ないしCVSS v3にて緊急(9.0~10.0)、重要(7.0~8.9)、警告(4.0~6.9)に区分されるもののみを掲載しており、その他の情報については、JVN iPediaなどでご確認ください。
※深刻度の数値はJapan Vulnerability Notes(本記事では「JVN」とします)及び、JVNが評価を合わせている米国国立標準技術研究所(NIST)が運営する脆弱性データベースであるNational Vulnerability Database(以下「NVD」)に準拠していますが、NVDにてスコアリングされていない場合には、Wordfenceのスコアに準拠しています。
※本記事における脆弱性情報は、当社が把握しているものだけであり、全ての脆弱性情報を網羅できているかはわかりません。
※本記事における脆弱性情報をご利用になる場合には、必ずCVE、JVN、NVDなどの情報を確認されたうえで、自己責任でご利用ください。
前述のように、Compliance by Hu-manity.coは世界的に有名なプラグインであり、Web制作の現場でWordPressを利用する場合には、よくお世話になるプラグインです。
しかしながら、Compliance by Hu-manity.co自体のバージョンアップをしようと思っても、WordPressやPHPのバージョンアップが必要であったり、サーバーの設定が複雑であるなどの問題に直面することもあるかと思います。
taneCREATIVE株式会社は、「リモートによるWebアプリケーションのセキュリティ対策をパッケージ化、首都圏大手企業に提供」している点が評価され、2021年にJ-Startup NIIGATAに選定されているWeb制作会社で、WordPressはもちろんのこと、PHP、MySQL、MariaDB、各種サーバーについてもノウハウを有しています。
※「J-Startup NIIGATA」とは、経済産業省が2018年に開始したJ-Startupプログラムの地域版として、新潟発のロールモデルとなるスタートアップ企業群を明らかにし、官民連携により集中的に支援する仕組みを 構築することで、新潟県におけるスタートアップ・エコシステムを強化する取組です。
taneCREATIVEに所属する謎のトラ。
2026年6月11日執筆